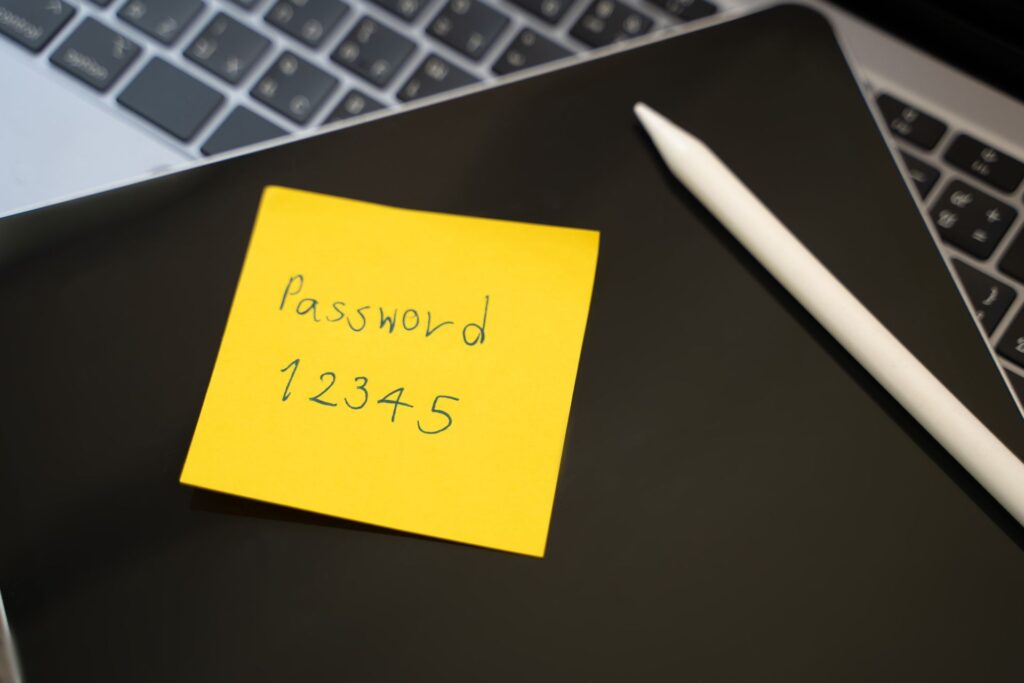
O parolă puternică nu este suficientă pentru a proteja conturile online. Expertiză internațională în securitate cibernetică sugerează activarea autentificării multifactorială, care poate bloca accesul unui atacator chiar și în situația în care a reușit să obțină parola.
Autentificarea multifactorială, cunoscută și ca MFA, implică ca utilizatorul să-și valideze identitatea prin cel puțin încă o metodă, pe lângă introducerea parolei.
Al doilea pas poate fi o aprobată într-o aplicație de autentificare, introducerea unui cod unic sau utilizarea unei chei de securitate, au subliniat joi experții de la Directoratul Național de Securitate Cibernetică (DNSC). Astfel, simpla obținere sau furtul parolei nu oferă automat acces unui atacator la cont.
DNSC recomandă utilizatorilor să nu accepte solicitările de autentificare pe care nu le-au inițiat. O astfel de notificare neașteptată ar putea indica faptul că altcineva încearcă să acceseze contul și dispune deja de informațiile necesare pentru prima etapă a autentificării.
„Nu acceptați solicitări MFA pe care nu le-ați inițiat”, avertizează experții în securitate cibernetică din România.
Ce sugerează specialiștii pentru protecția online?
Dacă se primește o astfel de solicitare, utilizatorul ar trebui să verifice imediat activitatea contului și să schimbe parola dacă suspectează că aceasta a fost compromisă.
Specialiștii mai recomandă să nu se comunice altor persoane codurile de autentificare primite.
Autentificarea multifactorială ar trebui activată pentru conturile de e-mail, rețelele sociale și serviciile financiare, dar și pentru celelalte conturi care oferă această opțiune.
În același timp, parolele trebuie să fie puternice și unice pentru fiecare cont. Utilizarea aceleași parole pe multiple servicii poate permite unui atacator care obține datele unui singur cont să încerce aceleași informații și pe alte platforme. „Parola este prima apărare. MFA adaugă o protecție suplimentară”, informează DNSC.
Compromiterea conturilor a devenit o problemă tot mai frecventă în România. Datele publicate de Directoratul Național de Securitate Cibernetică pentru anul 2025 indică o creștere de 353% a cazurilor de compromitere a conturilor, de la 248 la 1.125. Reutilizarea parolelor și absența autentificării multifactor reprezintă printre cauzele care au contribuit la acest fenomen.